Gouvernance IA, les règles à définir en entreprise
Lorsque les usages de l’IA se multiplient, les risques viennent rarement d’une absence totale de règles. Ils viennent plutôt de règles implicites, différentes selon les équipes et parfois inconnues de la direction. Une gouvernance simple permet de cadrer les usages sans ralentir ceux qui créent réellement de la valeur.
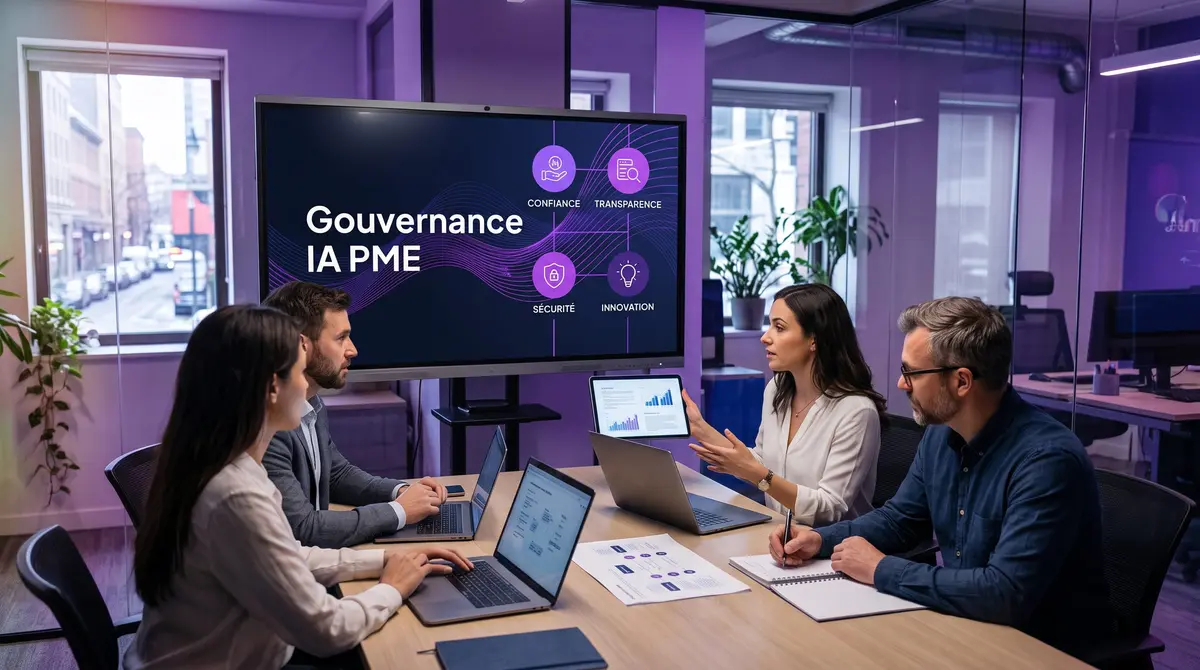
Lorsque plusieurs collaborateurs commencent à utiliser ChatGPT, Claude, Copilot ou d’autres outils d’intelligence artificielle, la question de la gouvernance arrive rapidement. Il ne s’agit pas de créer une couche administrative supplémentaire, mais de définir qui peut utiliser quoi, avec quelles données, dans quelles situations et sous quel niveau de contrôle.
Commencer par regarder les usages qui existent déjà
La gouvernance IA ne devrait pas commencer par la rédaction d’une charte. Elle devrait commencer par une photographie de la situation réelle.
Quels outils sont utilisés ? Par quelles équipes ? Pour quelles tâches ? Avec quelles données ? Les usages sont-ils officiels ou personnels ? Certains collaborateurs utilisent-ils des comptes gratuits ou leurs propres abonnements ? Les résultats produits sont-ils relus avant d’être utilisés ?
Cette cartographie permet d’éviter une erreur fréquente. Construire des règles autour d’usages théoriques alors que les équipes ont déjà développé leurs propres pratiques.
Dans beaucoup de PME, les premiers risques apparaissent précisément à cet endroit. Des données internes sont copiées dans un outil non validé, plusieurs solutions sont utilisées pour le même besoin ou aucun responsable n’est clairement désigné lorsqu’un résultat produit par l’IA pose problème.
Définir quels outils peuvent être utilisés
Une gouvernance efficace commence par une règle simple. Les collaborateurs doivent savoir quels outils sont autorisés dans un contexte professionnel.
Cette décision ne doit pas uniquement reposer sur la qualité du modèle. Il faut également regarder les conditions d’utilisation, les paramètres de confidentialité, la localisation et l’utilisation des données, les possibilités d’administration des comptes et les fonctionnalités disponibles pour les entreprises.
Autoriser officiellement quelques solutions adaptées est généralement plus efficace que d’interdire l’IA de manière générale. Une interdiction difficile à appliquer peut simplement déplacer les usages vers des comptes personnels moins visibles pour l’entreprise.
Le choix des outils doit également évoluer. Une solution autorisée aujourd’hui peut ne plus être adaptée demain, et inversement.
Définir quelles données peuvent être transmises
L’un des points les plus sensibles concerne les informations envoyées aux outils d’IA.
Toutes les données ne présentent pas le même niveau de sensibilité. Une information déjà publique, un document commercial interne, des données financières, des informations relatives à un client ou des données personnelles ne doivent pas être traités de la même manière.
Le Règlement général sur la protection des données (RGPD) reste applicable lorsque des données personnelles sont utilisées dans le cadre d’un traitement impliquant de l’IA. La Commission nationale de l’informatique et des libertés (CNIL) recommande notamment de définir clairement la finalité du traitement, de limiter les données utilisées à ce qui est nécessaire et de prendre en compte les risques pour les personnes concernées.
Dans une PME, cela peut se traduire par une règle beaucoup plus simple pour les utilisateurs. Certaines informations peuvent être utilisées librement, d’autres uniquement avec un outil approuvé, et certaines ne doivent jamais être transmises sans validation préalable.
Attribuer clairement les responsabilités
Une gouvernance ne fonctionne pas si personne ne sait qui décide.
La direction doit pouvoir identifier au minimum qui valide les outils, qui arbitre les nouveaux cas d’usage, qui traite les questions liées aux données et qui intervient lorsqu’un usage présente un risque particulier.
Ces rôles ne nécessitent pas forcément la création d’une équipe dédiée. Dans une PME, plusieurs responsabilités peuvent être réparties entre la direction, l’informatique, les ressources humaines, le responsable de la protection des données lorsqu’il existe et les responsables métiers concernés.
L’essentiel est d’éviter les zones grises. Si un collaborateur souhaite connecter une IA à un outil métier, utiliser des données clients ou automatiser une décision importante, il doit savoir vers qui se tourner.
Définir ce qui doit rester sous validation humaine
Tous les usages n’exigent pas le même niveau de contrôle.
Une IA utilisée pour reformuler un texte interne peut fonctionner avec une validation légère. Un système utilisé pour préparer une décision de recrutement, analyser une situation financière ou produire un document engageant l’entreprise demande un niveau de vérification beaucoup plus élevé.
La gouvernance doit donc préciser dans quelles situations une validation humaine est obligatoire, qui en est responsable et ce qui doit être vérifié avant utilisation.
Cette logique permet de conserver une règle proportionnée au risque plutôt que d’imposer le même processus de contrôle à tous les usages. Nous détaillons ce sujet dans notre analyse consacrée aux décisions qui doivent conserver une validation humaine.
Former les équipes fait partie de la gouvernance
Une règle écrite ne protège pas une entreprise si personne ne la comprend.
Les collaborateurs doivent savoir reconnaître les situations à risque, comprendre les limites des outils utilisés et connaître les règles internes applicables. Depuis février 2025, le règlement européen sur l’intelligence artificielle, souvent appelé AI Act, prévoit d’ailleurs une obligation de prendre des mesures visant à développer un niveau adapté de maîtrise de l’IA chez les personnes qui utilisent ces systèmes pour le compte de l’entreprise.
La formation doit donc couvrir autre chose que la rédaction de prompts. Les équipes doivent comprendre ce qu’elles peuvent transmettre à un outil, quand vérifier un résultat, quelles limites connaître et comment signaler un problème.
Cette logique est intégrée dans les formations HynovIA, qui combinent usages opérationnels, bonnes pratiques et cadre d’utilisation.
La charte IA doit rester utilisable
Une charte de vingt pages que personne ne consulte n’apporte pas beaucoup de valeur.
Pour une PME, quelques règles claires peuvent déjà couvrir une grande partie des besoins. Les outils autorisés, les catégories de données interdites ou sensibles, les cas nécessitant une validation humaine, les règles de vérification des contenus et les interlocuteurs à contacter forment une base solide.
La charte doit ensuite évoluer avec les usages. Un nouveau projet, une évolution réglementaire ou l’arrivée d’un nouvel outil peuvent justifier une mise à jour.
L’objectif n’est donc pas de produire un document figé. Il est de donner aux équipes un cadre suffisamment clair pour qu’elles puissent avancer sans devoir demander une autorisation à chaque utilisation.
Transformer les règles de gouvernance en contrôles
| Sujet | Décision à formaliser |
|---|---|
| Outils | Quels services sont autorisés et pour quels usages ? |
| Données | Quelles informations peuvent être transmises dans chaque environnement ? |
| Responsabilités | Qui valide, corrige et arbitre lorsqu'un résultat pose problème ? |
| Suivi | Quels usages et incidents doivent être documentés ? |
Créer un registre des usages les plus structurants
Il n’est pas nécessaire de documenter chaque requête envoyée à une IA. En revanche, les usages qui deviennent récurrents ou qui influencent un processus métier devraient être recensés.
Pour chaque usage structurant, quelques informations suffisent souvent. L’objectif poursuivi, l’outil utilisé, les données concernées, les utilisateurs, le niveau de validation humaine, les principaux risques et le responsable du processus.
Ce registre facilite ensuite les arbitrages. Il permet de repérer les doublons, de suivre les outils réellement utilisés et de savoir quels usages doivent être revus lorsque les règles internes ou les solutions évoluent.
Ne pas confondre gouvernance et contrôle excessif
Une gouvernance trop lourde peut produire l’effet inverse de celui recherché. Si chaque expérimentation nécessite plusieurs niveaux de validation, les équipes risquent soit d’abandonner les usages utiles, soit de continuer à expérimenter en dehors du cadre officiel.
Le niveau de contrôle doit donc être proportionnel au risque. Les usages simples et réversibles peuvent rester très souples. Les projets qui manipulent des données sensibles, automatisent une partie importante d’un processus ou influencent une décision importante demandent davantage de formalisme.
Cette distinction permet d’encourager l’expérimentation tout en sécurisant les cas d’usage qui le nécessitent réellement.
Une bonne gouvernance permet surtout de décider plus vite
La gouvernance IA est parfois perçue uniquement comme une contrainte réglementaire. Dans les faits, elle permet aussi d’accélérer les décisions.
Lorsque les outils autorisés, les règles sur les données, les responsabilités et les niveaux de validation sont connus, un nouveau cas d’usage peut être évalué beaucoup plus rapidement.
La direction n’a plus besoin de redéfinir les mêmes règles à chaque projet. Les équipes savent dans quel cadre expérimenter, et les cas les plus sensibles peuvent être identifiés dès le départ.
Pour une PME, c’est probablement le bon niveau d’ambition. Une gouvernance suffisamment structurée pour conserver la maîtrise des usages, mais suffisamment simple pour ne pas ralentir les projets qui créent de la valeur.
Sources : Commission nationale de l’informatique et des libertés, Commission nationale de l’informatique et des libertés, recommandations IA et RGPD, Commission européenne, France Num
Vos équipes utilisent déjà l’IA, mais les règles restent implicites ou différentes selon les services ? HynovIA vous aide à cartographier les usages, définir un cadre adapté et structurer une gouvernance proportionnée à vos risques. Pour faire le point sur votre situation, réservez un échange de 30 minutes.