Les données à ne pas partager à une IA
Données personnelles, contrats ou secrets métier, le risque dépend des informations et des garanties de l'outil. Découvrez une classification simple et les contrôles à mettre en place avant tout partage.
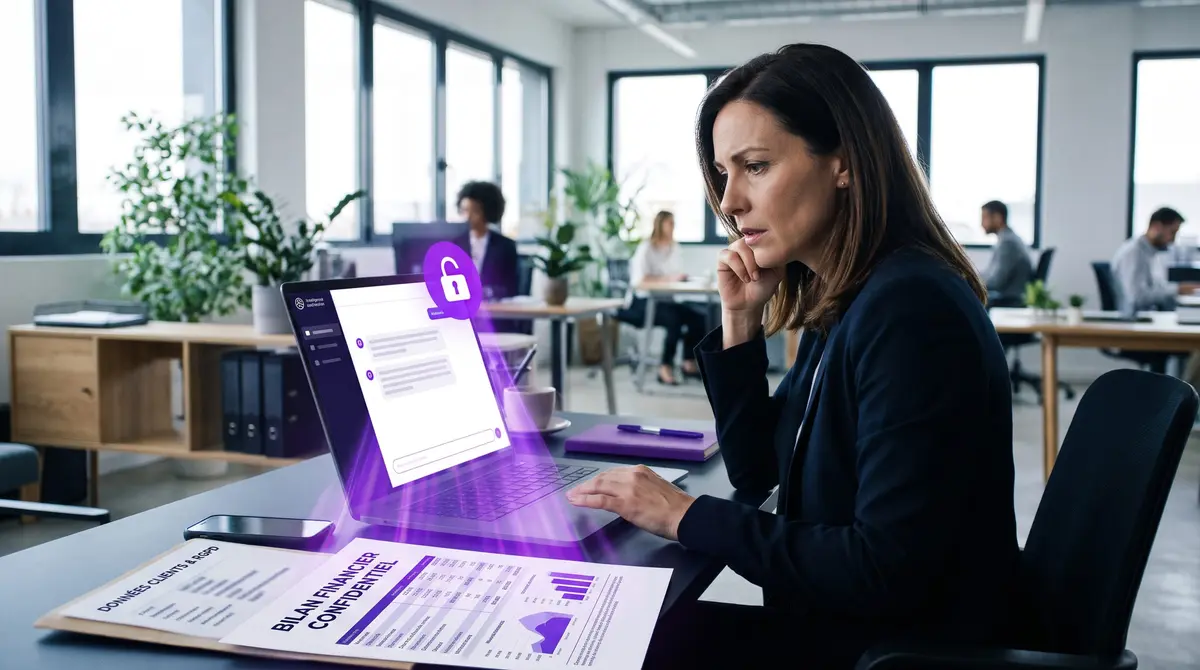
Copier un e-mail client ou un document interne dans un assistant IA est devenu un geste courant. Pourtant, une information banale en apparence peut contenir des données personnelles, un secret commercial ou des engagements confidentiels. Avant de diffuser des outils dans l'entreprise, il faut préciser les informations autorisées et les conditions de leur utilisation.
Les informations à ne pas transmettre dans un outil non autorisé
Dans un outil grand public qui n'a pas été évalué ni approuvé par l'entreprise, évitez de saisir des situations individuelles de salariés, des coordonnées clients non nécessaires, des contrats confidentiels, des marges sensibles ou des projets commerciaux non publics.
Les mots de passe, clés d'accès, codes de récupération et autres secrets techniques ne doivent pas être intégrés dans une requête d'IA. Leur divulgation peut créer un risque direct pour le système d'information.
Tout dépend aussi du contrat et de l'environnement
Il serait inexact d'affirmer que toute donnée personnelle est interdite dans tous les systèmes d'IA. Une utilisation professionnelle peut être envisageable si elle dispose d'un fondement légal, de garanties contractuelles et techniques adaptées, d'un périmètre maîtrisé et d'une finalité légitime.
La bonne question est donc : cet outil, dans cette configuration précise, est-il sécurisé pour traiter ce type d'information ? Les règles peuvent différer entre une version grand public, un environnement d'entreprise administré et un système hébergé dans une infrastructure dédiée.
L'anonymisation n'est pas un simple retrait des noms
Supprimer un prénom ne suffit pas si le contexte permet encore d'identifier une personne. Une combinaison de dates, de fonctions et d'événements peut rendre un dossier reconnaissable. Lorsque des exemples fictifs ou synthétiques permettent de travailler, ils sont souvent préférables pour les premiers tests.
Mettre en place quatre règles utilisables
- Premièrement, tenir une liste des outils approuvés et des types d'informations autorisés.
- Deuxièmement, définir des exemples concrets d'usages acceptables et interdits par métier.
- Troisièmement, gérer les accès et la durée de conservation des contenus.
- Enfin, organiser un contrôle humain avant toute décision ou diffusion externe importante.
Une charte IA courte, expliquée lors de la formation et mise à jour avec les usages, vaut mieux qu'un document long que personne ne consulte. En cas de doute sur la sensibilité d'un dossier, demandez validation au responsable compétent avant de le transmettre.
Source : CNIL, questions-réponses sur l'utilisation d'un système d'IA générative.
Une classification simple des informations pour vos collaborateurs
Les équipes doivent pouvoir décider rapidement si un document peut être utilisé. Une classification à trois niveaux peut constituer un point de départ.
- Public : informations librement diffusables, sous réserve des droits d'auteur.
- Interne : procédures, supports de travail et contenus accessibles uniquement dans des outils approuvés.
- Confidentiel ou sensible : données personnelles, dossiers RH, secrets commerciaux ou informations médicales, qui nécessitent une analyse des garanties, de la finalité et des autorisations avant tout traitement.
Cette grille ne signifie pas que toutes les données sensibles sont interdites dans tout système d'IA. Elle oblige à examiner le contexte précis : contrat avec le fournisseur, hébergement, usages des données, durée de conservation, droits des personnes et contrôles techniques. L'autorisation d'utiliser un outil ne vaut pas autorisation générale de lui transmettre n'importe quelle information.
Décider où une information peut être utilisée
| Niveau | Règle pratique |
|---|---|
| Public | Utilisable selon les droits applicables et les conditions de l'outil. |
| Interne | Réserver aux environnements approuvés pour ce type de document. |
| Confidentiel ou sensible | Ne pas transmettre sans autorisation, analyse des risques et protections adaptées. |
Trois situations fréquentes dans une PME
Un commercial souhaite résumer une proposition confidentielle, il doit vérifier que l'environnement utilisé est approuvé pour ce contenu. Un responsable RH veut comparer des candidatures, le traitement des données personnelles et les risques de discrimination imposent un cadrage spécifique. Un technicien copie une configuration contenant un mot de passe dans un assistant IA, le mot de passe doit être retiré et potentiellement renouvelé s'il a déjà été divulgué.
Préparez des exemples autorisés et interdits adaptés à chaque métier, puis demandez à un référent de traiter les cas ambigus. Une procédure de signalement d'erreur ou de fuite doit être connue des équipes. Pour formaliser ces pratiques, consultez notre article sur la charte IA et celui consacré au Shadow AI.
Savez-vous précisément quelles données vos collaborateurs transmettent aux outils d'IA ? Un premier échange permet de vérifier si ce sujet mérite un test dans votre entreprise. réservez un échange de 30 minutes.